МАСОВНА САБОТАЖА НА ФРИЖИДЕРИТЕ И ВЛЕВАЊЕ СТРАВ ОД ГЛАД Зошто хакерите намерно ја уништуваат храната во Европа?
Европската комисија и безбедносните служби ги третираат овие инциденти како намерен обид за саботажа и нарушување на синџирот за снабдување со храна, што укажува на софистицирана координирана акција, а не на случаен криминал.
Зад бранот хакерски напади врз системите за ладење во европските супермаркети во моментов стојат непознати сторители, бидејќи никој нема преземено официјална одговорност. Истражните органи и сајбер-експертите во Европа сè уште работат на нивна идентификација. Европската комисија и безбедносните служби ги третираат овие инциденти како намерен обид за саботажа и нарушување на синџирот за снабдување со храна, што укажува на софистицирана координирана акција, а не на случаен криминал.
Бранот мистериозни сајбер-напади врз системите за ладење во супермаркетите ширум Европа, кој започна во октомври, брзо прерасна во сериозна криза за безбедноста на храната на целиот континент. Она што на почетокот изгледаше како изолиран технички дефект во неколку француски маркети, за само неколку недели се претвори во координирана меѓународна операција со незапаметени материјални штети. Од Париз до Хелсинки, менаџерите на големите трговски синџири се соочуваат со невидлив непријател кој од далечина ја уништува нивната најчувствителна стока.
За разлика од класичните хакерски напади каде главна цел е кражба на податоци од кредитни картички или уцена со откуп, овој пат напаѓачите имаат сосема поинаква намера – физичко уништување на ресурсите. Нивната цел се комерцијалните термостати и системи за контрола на температурата поврзани на интернет. Со преземањето на контролата врз софтверот, хакерите намерно ги принудуваат уредите да се префрлат во режим на одмрзнување или рачно ги зголемуваат температурите во коморите до екстремни 50 Целзиусови степени.
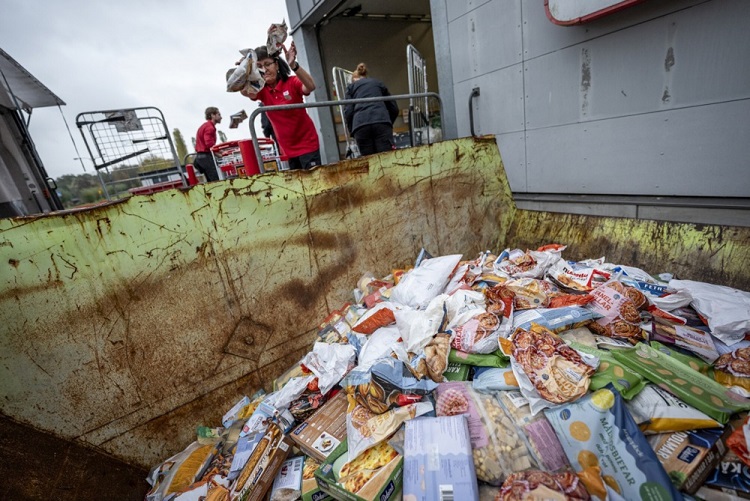
Трговците се принудени веднаш да исфрлаат тони свежо месо, млечни производи и замрзната храна за да спречат сериозни здравствени ризици за купувачите. Според првичните проценки на европските власти, финансиските загуби веќе се мерат во десетици милиони евра, а паниката меѓу граѓаните расте со секоја нова празна витрина во локалните маркети.
Хронологија на хаосот
Епицентарот на кризата беше регистриран во Франција, каде што беа компромитирани системите на речиси 700 супермаркети на големите синџири како Carrefour и Intermarché. Француските власти веднаш ги алармираа своите европски колеги, но брзината со која нападот се прошири ги изненади дури и најдобрите експерти за сајбер-безбедност. За само неколку дена, слични инциденти беа пријавени во Белгија и во Луксембург, каде што беа погодени продавниците на Delhaize и Spar.
Бранот брзо се придвижи кон север и кон исток, зафаќајќи ги скандинавските земји како Шведска и Финска, како и балтичката држава Естонија. Но, географскиот опсег не застана тука. Набрзо и Италија, Германија, Португалија и Романија пријавија дефекти на системите за ладење кои совршено се совпаѓаа со методот на дејствување на хакерите. Оваа масовност и прецизност јасно укажуваат дека не станува збор за изолирани инциденти, туку за глобално координирана акција.
Ситуацијата дополнително се искомплицира кога американските безбедносни служби потврдија дека слични „мистериозни дефекти“ на фрижидерите претходно биле забележани во најмалку шест воени бази на Пентагон, лоцирани во државите Аризона, Калифорнија, Род Ајленд, Арканзас, Џорџија и Вајоминг. Методот на дејствување бил идентичен: фрижидерите во воените магацини среде ноќ сами се префрлиле во режим на одмрзнување, уништувајќи ги резервите на храна.
Истражните органи од двете страни на Атлантикот сега работат заедно, сомневајќи се дека нападите се дел од поширока хибридна војна. Отсуството на официјално барање за откуп само ја потврдува тезата дека целта е чиста економска саботажа и дестабилизација на општествата.
Нападите оставија технички неред и милионски штети
Финансискиот удар за трговците е огромен, при што поединечни супермаркети пријавуваат штети од над 100.000 евра за само една ноќ поради фрлената стока. Покрај директната загуба на прехранбените производи, менаџерите се соочуваат и со огромни трошоци за итна санитарна дезинфекција и специјален транспорт за расипаната храна. Многу продавници морале привремено целосно да ги затворат своите врати за купувачите додека техничките тимови работеле на терен.
Во некои објекти, наглото присилно загревање на компресорите довело до сериозни технички дефекти, па дури и до локализирани пожари во самите инсталации. Овие пожари ги активирале противпожарните прскалки, предизвикувајќи дополнителни водени штети низ продавниците и уништувајќи ја другата стока. Трговците сега се наоѓаат во тешка ситуација бидејќи редовното осигурување честопати не покрива штети предизвикани од софтверски манипулации.
Дополнителен предизвик е чистењето на мрежите од малициозниот код, што бара време и ангажман на специјализирани ИТ-експерти кои во моментов се дефицитарни на пазарот. Додека системите не се целосно прочистени и изолирани, секое повторно вклучување на уредите претставува ризик од нов упад. Овој долготраен процес на закрепнување дополнително ги зголемува индиректните трошоци на компаниите и го забавува нормалното работење на пазарот.
Како успеале хакерите лесно да ги пробијат системите?
Експертите од компанијата за сајбер-безбедност Forescout откриваат дека одговорот лежи во застарениот софтвер и невниманието. Многу од овие паметни системи за ладење биле инсталирани со цел олеснето далечинско сервисирање, но нивните фабрички лозинки никогаш не биле променети, што им овозможило на хакерите едноставно да „прошетаат“ низ нивната заштита.
За да се запре овој деструктивен тренд, Европската агенција за сајбер-безбедност (ENISA) итно издаде серија препораки за сите трговски синџири на континентот. Првиот и најважен чекор е итна промена на сите фабрички лозинки и целосна изолација на мрежата за ладење од преостанатиот дел од компјутерскиот систем на маркетите. Се советува инсталирање на независни, аналогни аларми кои ќе ги известат вработените доколку температурата почне абнормално да расте, без оглед на она што го покажува хакираниот софтвер.
Кој стои зад дигиталните напади?
Европската комисија и безбедносните служби ги третираат овие инциденти како намерна државна саботажа. Поради масовноста и прецизната координација низ различни држави, сомнежите паѓаат врз софистицирани хакерски групи поддржани од странски влади кои водат хибридна војна против Западот.
Овој бран се анализира како „пробен балон“ – стратешки тест со кој непријателските актери ја проверуваат брзината на реакција на европските безбедносни служби и го тестираат ова софистицирано сајбер-оружје. Доколку се покаже како успешно, слична методологија во иднина би можела да се искористи за напади врз уште покритична инфраструктура, како што се болници, енергетски мрежи или воени капацитети.
Последни случаи во изминатите денови
Италијанската влада денеска ќе одржи итен состанок на кој ќе присуствуваат и претставници на Националната агенција за кибербезбедност и разузнавачките служби откако се пријавени напади во шест продавници на Сицилија, во една компанија од угостителскиот сектор во Тоскана и кај производител на замрзната храна во Емилија-Ромања.
Италијанската Националната агенција за кибербезбедност ги предупреди операторите во секторите за малопродажба, логистика на храна да проверат дали нивните системи за контрола и далечинска поддршка се изложени на интернет и, доколку е потребно, да ги изолираат од корпоративните мрежи.
Препорачаните мерки вклучуваат зајакнување на далечинскиот пристап преку ВПН и повеќе факторска автентикација, следење на привилегираните кориснички сметки, како и ажурирање на уредите за кои веќе не постои техничка поддршка.
И врз разладните системи на трговските синџири „Едека“ и „КАП“ во Германија беа извршени хакерски напади.
Супермаркет на „Едека“ во градот Рајсбах, во сојузната покраина Баварија, соопшти дека за време на викендот температурата во неговите ладилници се искачила до 50 степени Целзиусови. Персоналот на продавницата се обидел да спаси дел од прехранбените производи и да ги подели, но огромно количество храна морало да биде фрлено.
Супермаркетите „КАП“ во Вупертал, сојузната покраина Северна Рајна-Вестфалија, соопштија дека синџирот бил изложен на „надворешен напад“. Температурата во ладилниците на продавницата исто така се искачила, што наложило уништување на производите. „КАП“ е познат во Германија по тоа што целно обезбедува работа за лица со попреченост.
Сопственикот на месарница во Кифисија, во северниот дел на Атина, Јоргос Бумбас, денеска изјави дека уредите за ладење во неговата продавница биле цел на хакерски напад, поради што температурата во нив била поставена на дури 150 степени Целзиусови.
Бумбас изјави за телевизијата Скај дека по пристигнувањето на работа околу четири часот утрово, вработените забележале дека нешто не е во ред со уредите за ладење и дека на почетокот помислиле дека станува збор за дефект.
– Тие беа поставени на 150 степени Целзиусови, а ние не можевме рачно да интервенираме бидејќи не можевме да пристапиме до системот – рече Бумбас.
Хакерските напади врз супермаркетите не се причина за препораките на државите до граѓаните да имаат дома залихи со храна.
Кампањите за подготвеност на граѓаните се покренати пред овој бран на напади врз фрижидерите, како дел од пошироката долгорочна стратегија на Европската Унија и сојузниците за градење на национална отпорност.
Европската комисија има воспоставено посебна стратегија со која се препорачува секое домаќинство во Унијата да биде способно самостојно да преживее најмалку 72 часа (3 дена) без надворешна помош и без пристап до продавници.