ШТО СЕ СЛУЧУВАЛО ВО 20 МИНУТИ ПРИ ИСТОРИСКИОТ КРИПТОГРАБЕЖ? Не ги украле клучевите туку му подметнале „чистач“ на паричникот
Нападот врз „Бајненс“ не бил ограничен на еден компромитиран лаптоп. Истражителите откриваат повеќе точки на пробив, злоупотреба на системите за одобрување трансакции и автоматско извлекување криптовалути. Севернокорејски хакери се главните осомничени за грабежот вреден околу 6,3 милијарди долари.
Дваесетина минути им биле доволни на хакерите да извлечат криптовалути вредни милијарди долари од најглемата криптоберза „Бајненс“, користејќи повеќе точки на пробив и сложени дигитални наредби.
Новите сознанија покажуваат дека напаѓачите, за кои се смета дека се хакери од Северна Кореја, успеале да го претворат еден од криптопаричниците на берзата во автоматска машина за префрлање пари, додека дел од украдените средства веднаш ги менувале во криптовалути што потешко се замрзнуваат.
Вкупната вредност на неовластено префрлените средства се проценува на околу 6,3 милијарди долари. Тоа е повеќе од четирипати над претходниот рекорд од приближно 1,5 милијарди долари, поставен при нападот врз „Бајбит“ во февруари 2025 година.
Севернокорејската група „ТрејдерТрејтор“ истражителите ја поврзуваат и со грабежот на „Бајбит“ во 2025 година.
Не е лажен оглас за работа
Првата откриена трага води до службен лаптоп на инженер задолжен за развојната и оперативната инфраструктура на „Бајненс“.
Според првичните сознанија, напаѓачите добиле неовластен пристап до дел од внатрешната софтверска околина преку компромитираниот компјутер.
Севернокорејската група „ТрејдерТрејтор“, поврзана со „Лазарус“, е позната по измами со лажни понуди за работа. Нејзините членови се претставуваат како регрутери, контактираат со инженери преку професионални мрежи и им испраќаат злонамерен код маскиран како задача за интервју.
Засега нема потврда дека токму лажен оглас за работа бил искористен во нападот врз „Бајненс“.
Компанијата во меѓувреме открила повеќе точки на упад, што значи дека првичната верзија за еден компромитиран лаптоп не ја објаснува целата операција.
10 мрежи и систем за дигитални потписи
Истражителите утврдиле дека неовластени трансакции биле извршени на десет различни блокчејн-мрежи.
За секое префрлање криптовалути е потребен криптографски потпис, кој потврдува дека трансакцијата е одобрена од сопственикот на средствата.
Големите криптоберзи користат инфраструктура со повеќе безбедносни проверки, а одредени паричници бараат одобрувања од повеќе независни потписници.
Според анализата на TRM Labs, брзината и обемот на нападот упатуваат на компромитирање на инфраструктурата што ги потпишува трансакциите.
Ако напаѓачите стекнат контрола врз систем што ги обработува овие одобрувања, можат да предизвикаат извршување неовластени трансакции со технички валидни потписи.
Истражителите испитуваат кои делови од инфраструктурата биле компромитирани и како биле заобиколени безбедносните проверки.
„Бајненс“ соопштил дека нема докази за директно истекување на приватните криптографски клучеви.
50 авторизации за еден паричник
Особено сложен дел од нападот бил изведен на мрежата „Етереум“, со користење на механизмот EIP-7702, воведен во мај 2025 година.
Оваа технологија овозможува обичен криптопаричник да извршува код од паметен договор — програма што автоматски спроведува зададени операции.
Напаѓачите ја искористиле таа можност за да активираат злонамерен механизам за автоматско празнење на компромитираниот паричник.
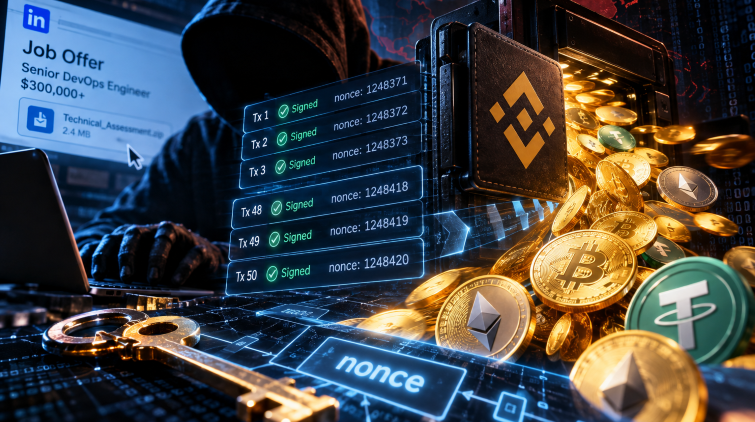
Според анализата на Elliptic, биле подготвени 50 различни авторизации за да се погоди точниот реден број потребен за извршување на трансакцијата.
Во блокчејн-системот секоја трансакција од еден паричник има свој реден број, наречен nonce. Тој спречува една иста трансакција повторно да се изврши.
Бидејќи паричникот на „Бајненс“ постојано обработувал нови налози, неговиот реден број се менувал со секоја следна трансакција.
Злонамерниот „чистач“
Напаѓачите затоа подготвиле 50 авторизации со различни редни броеви и ги вклучиле во обидот за активирање на злонамерниот код.
Една од авторизациите одговарала на потребниот реден број, по што било овозможено извршувањето на кодот.
Злонамерната програма, позната како sweeper или „чистач“, била поставена да ги префрла средствата на однапред определени адреси под контрола на хакерите.
Откако паричникот бил поврзан со нејзиниот код, напаѓачите можеле да активираат автоматски трансфери без повторно да го пробиваат системот за секоја исплата.
Според доставените технички анализи, еден од компромитираните паричници бил испразнет за околу четири минути.
Механизмот можел да ги пренасочува и новите уплати што пристигнувале во истиот паричник, додека контролата врз него не била прекината.
Самата мрежа „Етереум“ не била пробиена. Злоупотребена била можноста за извршување код преку паричник над кој напаѓачите претходно стекнале неовластена контрола.
Украдените долари ги продавале со попуст
Додека „Бајненс“ се обидувал да го запре одливот, напаѓачите започнале со размена на украдените средства.
Дел од нив биле во стабилни монети, како USDT и USDC, чии издавачи имаат можност да замрзнуваат средства на одредени адреси.
Хакерите затоа користеле децентрализирани платформи за што побрзо да ги заменат со етер и други криптовалути.
Според извештајот на Firstpost, дел од трансакциите биле извршени преку платформите „Унисвап икс“, „Ааве“ и „Џастленд“.
Во доставените податоци се наведува дека околу 325 милиони долари во USDT биле разменети преку „Унисвап икс“, при што напаѓачите прифаќале и до десет проценти понеповолна цена за побрзо да дојдат до етер.
Дополнително, околу 60 милиони долари во USDT биле заложени преку протоколот „Ааве“, за напаѓачите да позајмат етер.
Слична операција, со дополнителни 300 милиони долари, била извршена преку „Џастленд“ на мрежата „Трон“, според истите податоци.
Милијарди замрзнати, милијарди недостапни
Безбедносните аналитичари проценуваат дека биле извлечени средства вредни меѓу 6,3 и 6,4 милијарди долари, зависно од моментот на пресметката.
Според првичните податоци, замрзнати биле криптовалути вредни околу 2,7 милијарди долари.
Напаѓачите, пак, задржале контрола врз повеќе од 420.000 етери и 18.270 биткоини, проценети на околу 2,4 милијарди долари во моментот на анализата.
„Бајненс“ најавил дека ќе ги покрие загубите на корисниците и привремено ги ограничил повлекувањата додека трае безбедносната истрага.